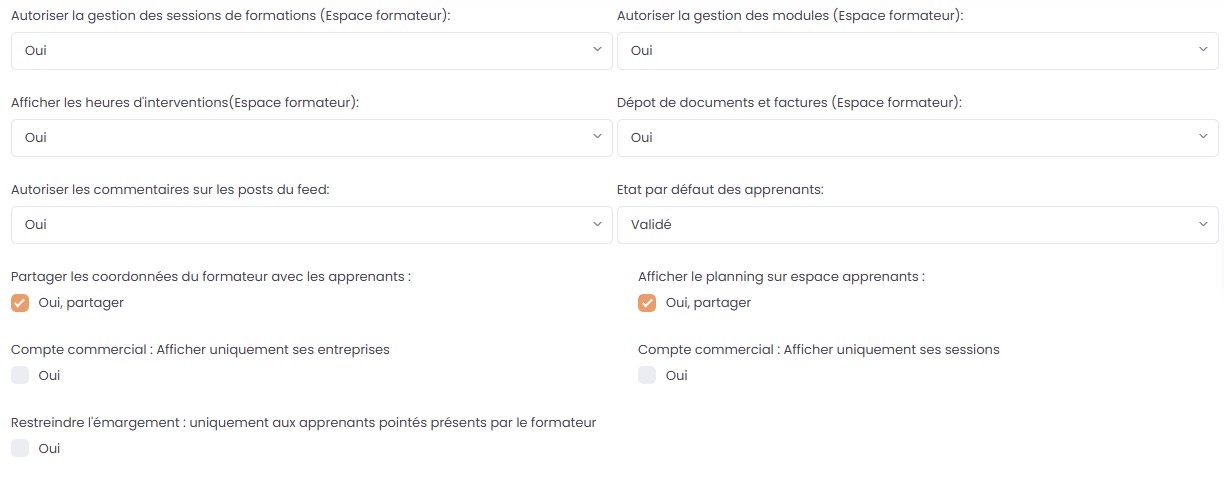
Définissez finement qui peut accéder à quoi dans Loop. Créez des rôles avec des permissions spécifiques, assignez-les à vos utilisateurs. Chacun voit et fait uniquement ce qui lui est autorisé.
Rôles prédéfinis
Loop propose des rôles prédéfinis : Administrateur (tous les droits), Gestionnaire (gestion quotidienne), Commercial (pipeline et prospects), Formateur (ses sessions), Apprenant (son espace).
Rôles personnalisés
Créez vos propres rôles avec les permissions exactes dont vous avez besoin. Un assistant administratif qui peut voir les sessions mais pas les finances ? Un responsable formation avec accès restreint à certains programmes ? Tout est configurable.
Assignation flexible
Assignez un ou plusieurs rôles à chaque utilisateur. Les permissions se cumulent. Un utilisateur peut être formateur ET commercial s’il cumule les deux fonctions.
« Gestion des accès et permissions » fait partie du module Fonctionnalités avancées de Loop Formations, aux côtés de Filtres avancés par colonne, Exports Excel/PDF et Gestion des Tâches de suivi avec relances.
Dans un organisme, tout le monde n’a pas à voir la même chose. Un formateur vacataire consulte les apprenants de ses sessions, pas la marge dégagée sur un contrat cadre. Un commercial travaille son pipeline sans accéder aux évaluations individuelles. La gestion des rôles et des permissions permet de traduire cette réalité en règles appliquées automatiquement, à partir de profils prédéfinis que vous ajustez ou de rôles construits sur mesure. Chaque utilisateur ne voit alors que le périmètre nécessaire à ses missions réelles.
Partir des métiers plutôt que des écrans
La méthode qui donne les meilleurs résultats consiste à décrire d’abord les fonctions réellement exercées dans votre structure, puis à traduire chacune en périmètre d’accès. Une assistante administrative, une responsable pédagogique, un référent handicap et un chargé de développement n’ont ni les mêmes besoins ni les mêmes responsabilités, et cette description tient souvent sur une seule page.
Les profils fournis d’emblée couvrent les situations les plus courantes : administration complète, gestion quotidienne, activité commerciale, intervention pédagogique, accès apprenant. Ils servent de point de départ. Les organismes ajustent ensuite au cas par cas, en créant par exemple un profil administratif capable de préparer les sessions et les convocations mais tenu à l’écart des informations de facturation.
Le cas des intervenants extérieurs
Les formateurs vacataires posent une question récurrente. Ils ont besoin d’un accès réel pour consulter leur planning, émarger, déposer des supports et renseigner un suivi. Ils n’ont en revanche aucune raison de parcourir l’ensemble du fichier clients ni les conditions tarifaires négociées. Un rôle taillé pour l’intervention pédagogique répond exactement à ce besoin sans exposer le reste.
Cette précaution vaut aussi lorsque la collaboration s’arrête. Un intervenant qui n’a plus de session en cours ne devrait pas conserver un accès actif par simple oubli. Passer en revue périodiquement la liste des comptes, en particulier après une saison chargée, fait partie des gestes d’hygiène que les auditeurs et les délégués à la protection des données apprécient de voir formalisés.
Minimisation des données et maîtrise démontrable
Le RGPD demande que les données personnelles ne soient accessibles qu’aux personnes qui en ont besoin pour leur mission. Une gestion fine des permissions constitue la traduction concrète de ce principe dans un logiciel de gestion. Elle évite la situation, encore fréquente, où chaque salarié dispose d’un accès complet parce que personne n’a pris le temps de trancher.
Le cumul de rôles répond aux réalités des petites équipes, où une même personne exerce plusieurs fonctions. Les permissions s’additionnent, ce qui permet de rester précis sans multiplier les profils. Le corollaire est qu’il faut relire ces attributions lorsqu’un poste évolue, sous peine de voir un périmètre s’étendre progressivement sans qu’aucune décision explicite n’ait été prise.
Les points à retenir
- Profils prêts à l’emploiAdministrateur, gestionnaire, commercial, formateur et apprenant couvrent les situations courantes et servent de base aux ajustements que vous apporterez selon votre propre organisation interne.
- Rôles construits sur mesureVous composez le périmètre exact dont une fonction a besoin, jusqu’à séparer la préparation des sessions du suivi financier confié à une autre personne de l’équipe.
- Cumul de plusieurs rôlesUn collaborateur qui exerce deux fonctions reçoit deux rôles dont les permissions s’additionnent, sans qu’il faille créer un profil hybride supplémentaire à maintenir dans le temps.
- Cloisonnement des données sensiblesTarifs négociés, éléments de facturation et évaluations individuelles restent réservés aux profils qui en ont réellement l’usage dans le cadre de leurs missions quotidiennes.
- Revue régulière des accèsLa liste des comptes et des rôles se relit périodiquement, notamment après les départs et les fins de collaboration avec des intervenants recrutés pour une saison.
Un organisme multi-sites et ses vacataires
Un organisme de formation en sécurité incendie intervient depuis trois antennes régionales et fait appel à une vingtaine de formateurs indépendants selon les périodes. Historiquement, chacun recevait un accès identique parce que la question n’avait jamais été tranchée, et la direction s’est aperçue qu’un intervenant occasionnel pouvait consulter les conditions tarifaires accordées à un grand compte. Trois rôles sont définis : gestion administrative complète pour les responsables d’antenne, préparation des sessions sans accès financier pour les assistantes, intervention pédagogique restreinte aux sessions attribuées pour les vacataires. La responsable qualité inscrit ensuite une revue des comptes au calendrier, deux fois par an, pour désactiver les accès des intervenants qui ne travaillent plus avec le centre.
Questions fréquentes
Un formateur vacataire peut-il voir les tarifs négociés avec un client ?
Pas si son rôle ne le prévoit pas. Le profil dédié à l’intervention pédagogique donne accès aux sessions attribuées, aux apprenants concernés et aux éléments nécessaires au déroulement de la formation, sans ouvrir les informations commerciales et financières. C’est l’un des premiers arbitrages à poser lors du paramétrage, car il concerne des données que la plupart des organismes considèrent comme confidentielles vis-à-vis d’intervenants externes.
Combien de rôles différents faut-il créer au démarrage du projet ?
Le moins possible au début. Trois ou quatre profils correspondant à des fonctions réellement distinctes suffisent dans la plupart des structures, quitte à en ajouter ensuite lorsqu’un besoin précis apparaît. Multiplier les rôles dès le premier jour rend la maintenance difficile et personne ne sait plus, six mois plus tard, ce qui différencie deux profils voisins. La simplicité initiale reste le meilleur gage de cohérence.
Comment gérer une personne qui exerce deux fonctions ?
En lui attribuant les deux rôles correspondants plutôt qu’en créant un profil spécifique. Les permissions se cumulent, ce qui couvre le cas fréquent du formateur qui prend aussi des rendez-vous commerciaux ou de la gestionnaire qui anime ponctuellement une session. Pensez simplement à réexaminer cette attribution lorsque le poste évolue, afin que le périmètre corresponde toujours aux missions réellement exercées.
Les permissions s’appliquent-elles aussi aux espaces dédiés apprenant et entreprise ?
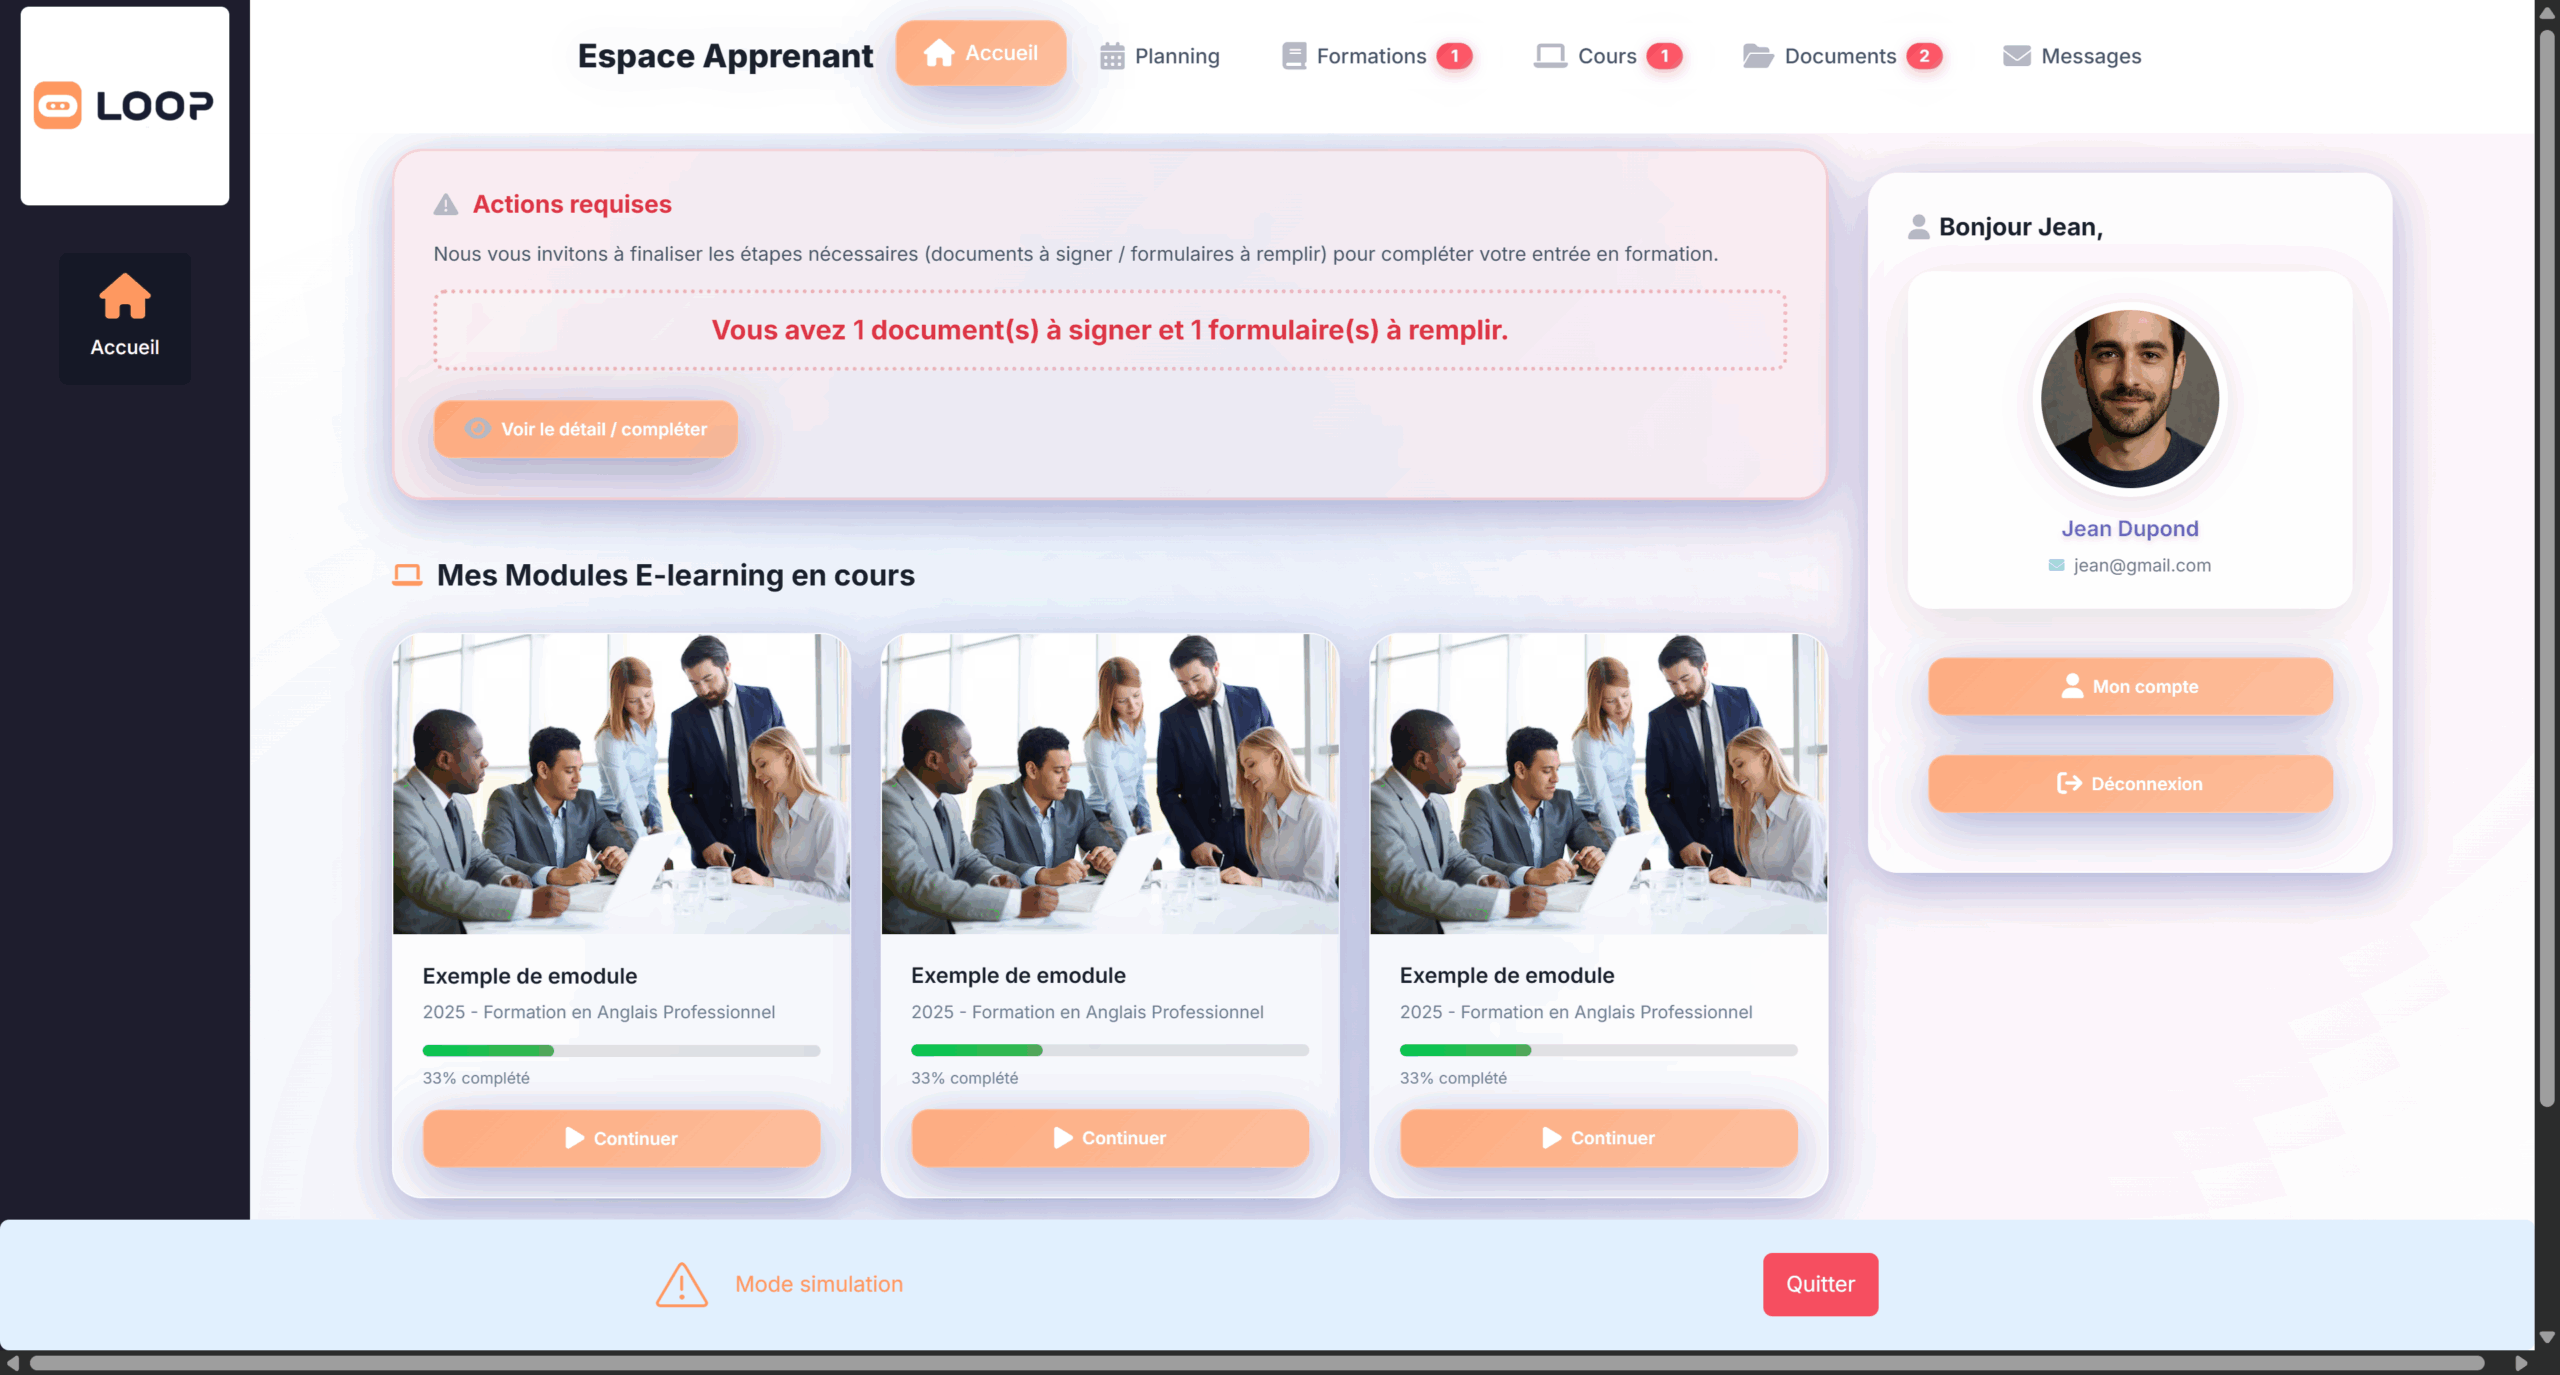
Oui. Les espaces apprenant, formateur et entreprise disposent chacun d’un périmètre propre, adapté au public concerné. Un apprenant consulte son parcours, ses documents et ses évaluations ; un référent d’entreprise cliente suit les salariés qu’il a inscrits ; un formateur retrouve ses sessions. Cette segmentation évite d’avoir à filtrer manuellement ce que chacun peut consulter au moment de partager une information.